Finlandiya’daki Bazı K-Mağazalarında Soğutma Cihazları Siber Saldırıyla Arızalandı
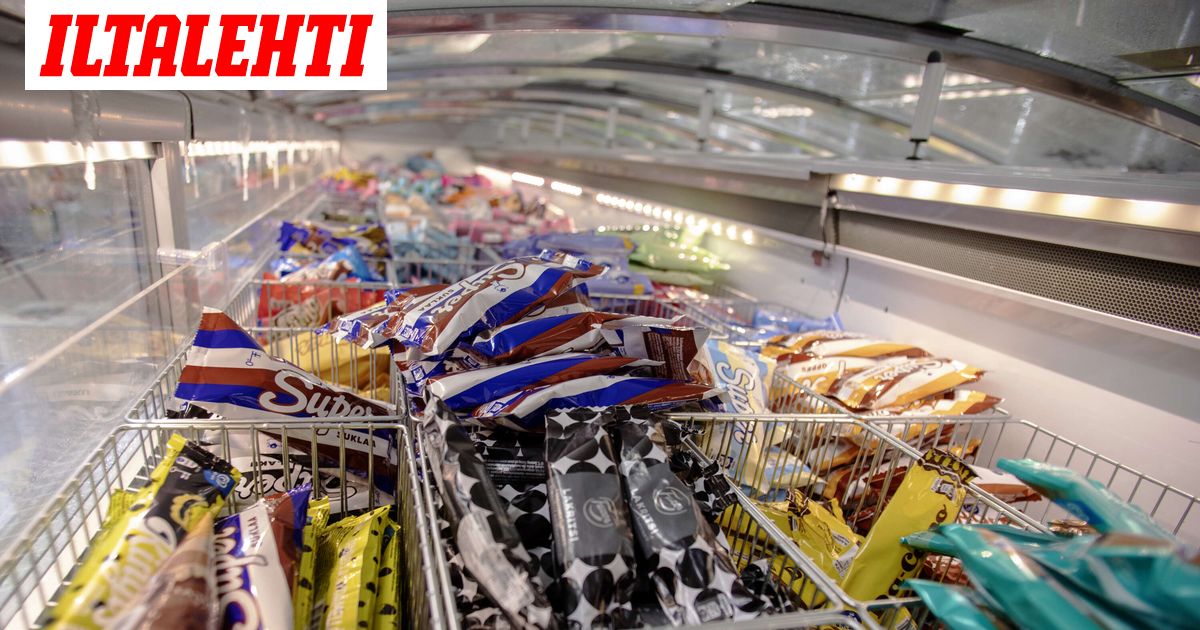
1 yayıncı · 4 haber · İnceleAvrupa genelinde gıda mağazalarının soğutma sistemlerinde yaşanan arızaların, Caverion’dan soğutma otomasyonu uzmanı Jussi Jokinen’e göre bilgi güvenliği ve bulut hizmetlerindeki eksikliklerle bağlantılı olduğu belirtildi. Finlandiya’da pazartesi gecesi bazı K-mağazalarında soğutma cihazlarının sıcaklıklarında arızalar görüldü. İsveç’te de ICA zincirinin sınırlı sayıdaki mağazasındaki cihazlar siber saldırganların hedefi oldu. Jokinen’e göre saldırganlar internete doğrudan bağlı soğutma cihazlarında bir arka kapı buldu ve bazı üreticilerin bakım işlemleri için kullandığı tarihe dayalı yerleşik parolayı kırdı. Uzmanın değerlendirmesine göre cihazların güvenlik duvarıyla korunan bir bulut hizmeti yerine genel ağa bağlı olması saldırıyı mümkün kıldı. Saldırının failine ilişkin ise bilgi verilmedi. Saldırının, dondurucu cihazların otomatik buz çözme sistemleri üzerinden etkili olduğu aktarıldı. Normalde buz çözme sırasında yaklaşık 2–5 derece sıcaklık hedeflenirken, saldırıda işlemin bitiş sıcaklığı veya süresi en yüksek düzeye çıkarıldı ve sıcaklık alarmı geciktirildi. Cihazlardaki ısıtma dirençlerinin yaklaşık 80 dereceye çıkabildiği, bu nedenle soğutma cihazlarındaki gıdaların bir gecede bozulabildiği belirtildi. Jokinen’in kaba tahminine göre Finlandiya’daki günlük tüketim mağazalarında bulunan soğutma cihazlarının yaklaşık %95’i, uzaktan erişimleri güvenlik duvarıyla korunduğu için bu tür saldırılara karşı korunuyor. Finlandiya’daki olaylar, Keskon merkezi koruması kapsamında olmayan birkaç küçük K-mağazasıyla sınırlı kaldı. S-Group ve Lidl’in soğutma cihazlarında şu ana kadar sorun tespit edilmedi. Jokinen, Fransa ve Belçika’daki olayların da aynı yöntemle gerçekleştirildiğini söyledi; ancak ülkelerdeki saldırıların aynı faille bağlantılı olup olmadığı açıklığa kavuşmadı.
