ARAŞTIRMA MASASI

Haber arşivi

Ülke, konu ve tarihe göre yerel kaynaklardan gelen haberleri keşfedin.

6 haber · Sayfa 1

Tayland, Gıda İhracatçılarını Yeni Siber Tehditlere Karşı Korumayı Değerlendiriyor
Görsel kaynağı: Astro Awani · Özgün haber

Tayland, Gıda İhracatçılarını Yeni Siber Tehditlere Karşı Korumayı Değerlendiriyor

Tayland, gıda depolama ve soğutma sistemlerini hedef alan yeni siber tehditlere karşı savunmasını güçlendirmeyi değerlendiriyor. Başbakan Anutin Charnvirakul, yurt dışında gıda soğutma sistemlerine yönelik saldırı haberlerinin ardından Ticaret Bakanlığına olayları inceleme ve bunların Tayland üzerindeki olası etkilerini değerlendirme talimatı verdi. Konu, salı günü yapılan Kabine toplantısında gündeme geldi. Sıcaklıkların değiştirilerek gıdaların bozulmasına yol açtığı iddia edilen sistem saldırılarını yeni bir siber tehdit biçimi olarak nitelendiren Anutin, devlet kurumlarının riskleri izlemesini ve ortaya çıkabilecek sorunlara müdahale etmesini istedi. Tayland Kraliyet Polisi ile Siber Suç Soruşturma Bürosu da durumu takip ediyor. Tayland’ın önemli bir gıda ihracatçısı olması nedeniyle ihracat işlemlerinde koruyucu seçenekler de değerlendiriliyor. Bunlar arasında kredi ve ödeme şartlarının dikkatle hazırlanması ile üreticiler ve ticaret şirketleri için sigorta korumasına ihtiyaç olup olmadığının incelenmesi bulunuyor. Anutin, yabancı alıcıların soğutma sistemi arızası veya ürün bozulduğu iddiasıyla ödemeleri durdurması halinde ihracatçıların zarara açık bırakılmaması gerektiğini belirtti.
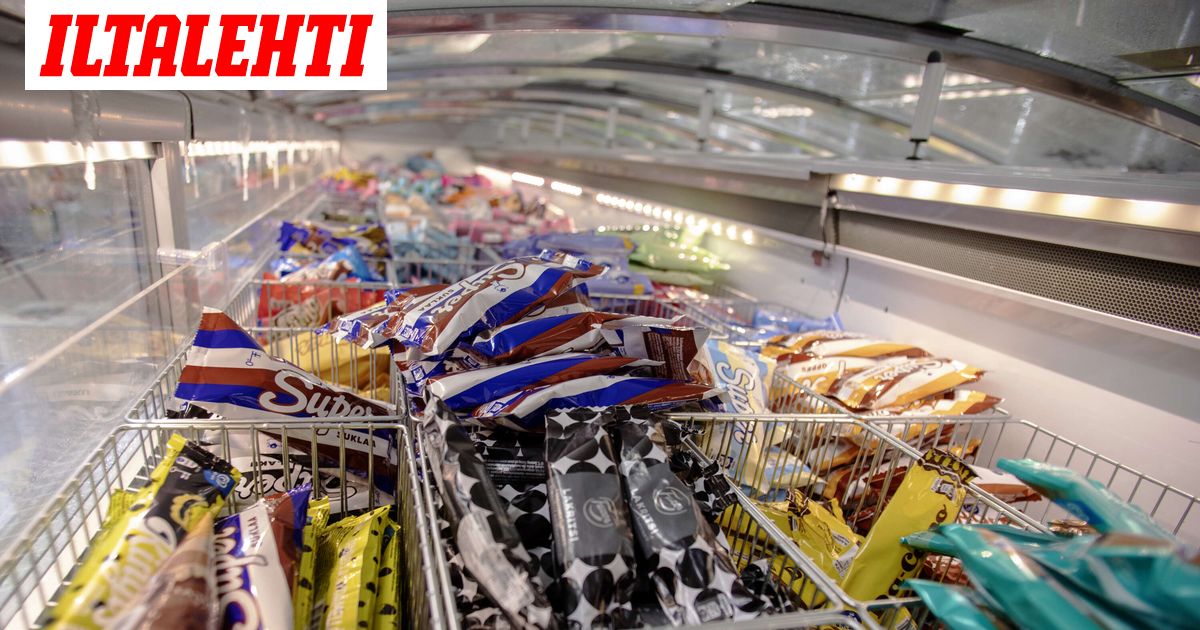
Finlandiya’daki Bazı K-Mağazalarında Soğutma Cihazları Siber Saldırıyla Arızalandı
Görsel kaynağı: Iltalehti · Özgün haber
Veri haberi

Finlandiya’daki Bazı K-Mağazalarında Soğutma Cihazları Siber Saldırıyla Arızalandı

1 yayıncı · 4 haber · İncele

Avrupa genelinde gıda mağazalarının soğutma sistemlerinde yaşanan arızaların, Caverion’dan soğutma otomasyonu uzmanı Jussi Jokinen’e göre bilgi güvenliği ve bulut hizmetlerindeki eksikliklerle bağlantılı olduğu belirtildi. Finlandiya’da pazartesi gecesi bazı K-mağazalarında soğutma cihazlarının sıcaklıklarında arızalar görüldü. İsveç’te de ICA zincirinin sınırlı sayıdaki mağazasındaki cihazlar siber saldırganların hedefi oldu. Jokinen’e göre saldırganlar internete doğrudan bağlı soğutma cihazlarında bir arka kapı buldu ve bazı üreticilerin bakım işlemleri için kullandığı tarihe dayalı yerleşik parolayı kırdı. Uzmanın değerlendirmesine göre cihazların güvenlik duvarıyla korunan bir bulut hizmeti yerine genel ağa bağlı olması saldırıyı mümkün kıldı. Saldırının failine ilişkin ise bilgi verilmedi. Saldırının, dondurucu cihazların otomatik buz çözme sistemleri üzerinden etkili olduğu aktarıldı. Normalde buz çözme sırasında yaklaşık 2–5 derece sıcaklık hedeflenirken, saldırıda işlemin bitiş sıcaklığı veya süresi en yüksek düzeye çıkarıldı ve sıcaklık alarmı geciktirildi. Cihazlardaki ısıtma dirençlerinin yaklaşık 80 dereceye çıkabildiği, bu nedenle soğutma cihazlarındaki gıdaların bir gecede bozulabildiği belirtildi. Jokinen’in kaba tahminine göre Finlandiya’daki günlük tüketim mağazalarında bulunan soğutma cihazlarının yaklaşık %95’i, uzaktan erişimleri güvenlik duvarıyla korunduğu için bu tür saldırılara karşı korunuyor. Finlandiya’daki olaylar, Keskon merkezi koruması kapsamında olmayan birkaç küçük K-mağazasıyla sınırlı kaldı. S-Group ve Lidl’in soğutma cihazlarında şu ana kadar sorun tespit edilmedi. Jokinen, Fransa ve Belçika’daki olayların da aynı yöntemle gerçekleştirildiğini söyledi; ancak ülkelerdeki saldırıların aynı faille bağlantılı olup olmadığı açıklığa kavuşmadı.

Tarım İşletmelerinde Fidye Yazılımları Kritik Sistemleri Durdurabilir
Görsel kaynağı: RealAgriculture · Özgün haber

Tarım İşletmelerinde Fidye Yazılımları Kritik Sistemleri Durdurabilir

MNP’den Eugene Ng ve Marvin Slingerland, kırsal işletmelerde güvene dayalı ilişkilerin siber suçlular tarafından sahte faturalar, ele geçirilmiş e-posta hesapları ve yapay zekâ destekli dolandırıcılıklarla istismar edilebildiğini belirtiyor. Uzmanlara göre risk finansal kayıplarla sınırlı kalmıyor; fidye yazılımları tarımsal operasyonların durmasına yol açabiliyor. Slingerland, fidye yazılımlarının otomatik yemleme sistemleri ve robotik sağım makineleri gibi kritik altyapıları durdurabileceğini söylüyor. Ng ise Bill C-8 gibi mevzuatın kritik altyapıya bağlı tarım üreticileri ve tedarikçileri için sıkı siber güvenlik standartlarını yakında zorunlu kılabileceğini belirtiyor. Uzmanlar bağlı cihazların envanterlenmesini, operasyonel teknolojinin kişisel ağlardan ayrılmasını ve ödeme bilgilerinin telefonla bağımsız biçimde doğrulanmasını öneriyor.

Rusya Bağlantılı Siber Grup Ukrayna’daki Tahıl Lojistik Şirketine Saldırdı
Görsel kaynağı: Politika · Özgün haber

Rusya Bağlantılı Siber Grup Ukrayna’daki Tahıl Lojistik Şirketine Saldırdı

Devletle bağlantılı Rus bilgisayar korsanları, Ukrayna’daki bir tahıl lojistik şirketinin bilgi sistemini ele geçirerek bulaşmış bilgisayarlardaki verileri sildi. Reuters’ın ESET’in siber güvenlik raporuna dayandırdığı aktarımda, saldırganların kötü amaçlı yazılım iletişimini gizlemek için merkeziyetsiz Yggdrasil ağını kullandığı belirtildi. Saldırı 16 Temmuz 2025’te, kötü amaçlı dosya içeren bir kimlik avı e-postasıyla başladı. ESET’e göre UAC-0099 grubu sisteme ilk erişimi sağladı ve Mythic Ratatoskr adlı özel uzaktan erişim programını kurdu. Yazılım, komut çalıştırma, dosyaları görüntüleme, ekran görüntüsü alma ve belgeleri dışarı aktarma işlevlerine sahipti. Kontrol sunucusunun merkezi otoritesi bulunmayan Yggdrasil ağına yerleştirilmesinin faaliyetlerin tespitini zorlaştırdığı bildirildi. ESET, devletle bağlantılı bir siber tehdit grubunun bu ağı bu şekilde kullandığı ilk belgelenmiş vakanın söz konusu olduğunu açıkladı. İlk sızmadan yaklaşık iki ay sonra ele geçirilen bilgisayarlardaki veriler silindi. Araştırmacılar bu yıkıcı aşamayı Sandworm grubuna ve silme işleminde kullanılan meşru Microsoft SDelete aracına bağladı. ESET, UAC-0099’un başlangıç erişiminin ardından kontrolü Sandworm’a devrettiğini belirtti; ancak iki aşama arasındaki dönemde Mythic Ratatoskr’ı hangi grubun yönettiği belirlenemedi.

Arnavutluk ve İsrail Tarım ve Su İşbirliğini Derinleştirmeyi Hedefliyor
Görsel kaynağı: Telegrafi · Özgün haber

Arnavutluk ve İsrail Tarım ve Su İşbirliğini Derinleştirmeyi Hedefliyor

Arnavutluk Dışişleri Bakanı Ferit Hoxha ile İsrail Dışişleri Bakanı Gideon Sa’ar, Sa’ar’ın Tiran’daki resmi ziyareti kapsamında ortak basın açıklaması yaptı. Açıklamada iki ülkenin siber güvenlik, enerji, altyapı, su ve tarım alanlarında işbirliğini derinleştirmeyi hedeflediği belirtildi. Hoxha, İran ve bağlantılı grupların 2022’de Arnavutluk’un başlıca dijital altyapısına yönelik siber saldırılarının ardından ülkesinin dijital altyapının dayanıklılığına yatırım yapmayı sürdürdüğünü söyledi. İsrail’in Arnavutluk’un siber savunma kapasitesini güçlendirmesine verdiği desteği takdir eden Hoxha, bu alandaki işbirliğinin daha da güçlendirileceğini ifade etti. Ekonomik ilişkiler konusunda Hoxha, İsrailli işletme ve yatırımcıların Arnavutluk’a ilgisinin arttığını belirtti. Hoxha’ya göre ilgi özellikle altyapı, tarım işletmeciliği, teknoloji, inovasyon ve enerji alanlarında yoğunlaşıyor. Sa’ar da iki ülkesinin enerji, altyapı, su ve tarım alanlarında yeni işbirlikleri kurmayı amaçladığını söyledi. Sa’ar, Arnavutluk’u ziyaret eden İsrailli turist sayısının 100 binin üzerine çıktığını ve İsraillilerin ülkede gördüğü misafirperverliğin bu durumun nedenlerinden biri olduğunu savundu. Hoxha ise Arnavutların Holokost sırasında Yahudileri korumasını iki ülke arasındaki tarihsel bağın bir unsuru olarak anlattı. Bu hafızayı yaşatmak için Tiran’daki Besa Müzesi ile Vlora’daki Yahudi Müzesi projelerinin ilerletildiğini açıkladı.

Fransa'da Siber Saldırı Süpermarket Soğutucularını 50 Dereceye Çıkardı
Görsel kaynağı: in.gr · Özgün haber
Veri haberi

Fransa'da Siber Saldırı Süpermarket Soğutucularını 50 Dereceye Çıkardı

Fransa genelindeki birçok süpermarkette gece düzenlenen siber saldırı, soğutucuların sıcaklığının 50 dereceye kadar yükselmesine, bazı mağazalarda yangın çıkmasına ve büyük miktarda gıdanın imha edilmesine yol açtı. Paris savcılık makamları saldırıyı “geniş ölçekli” olarak nitelendirerek ülke genelindeki birçok mağazanın soğutucularının etkilendiğini açıkladı. Başbakan Sébastien Lecornu, Ulusal Siber Güvenlik Ajansı ANSSI'ye olayı soruşturma talimatı verdi. Les Mousquetaires grubu, Intermarché mağazalarından yaklaşık 150-200'sinin etkilendiğini bildirdi. Şirket, soğutuculardaki sıcaklığın altı saat boyunca 50 dereceye ulaştığını ve olası sağlık risklerini önlemek için bu dolaplarda bulunan tüm gıdaların atıldığını açıkladı. Carrefour 80 mağazasının, Coopératives U ise yaklaşık 100 mağazasının aynı yöntemle hedef alındığını duyurdu. Casino grubuna göre Monoprix ağının %5'i de sorundan etkilendi. Ahold Delhaize ise ağında bir güvenlik sorunu yaşandığını, birçok elektronik sistemini koruma amacıyla devre dışı bıraktığını ve internet uygulamasının çalışmadığını açıkladı. Elektronik fiyat etiketlerinde de sık sık hatalı ürün bilgilerinin görüldüğü bildirildi. Bu sorunun Fransa'daki saldırıyla bağlantısı netleşmezken, Belçika ve Lüksemburg'daki Delhaize mağazalarının da etkilendiği aktarıldı. Başbakana yakın bir kaynak, ANSSI'nin sorunu Danimarkalı Danfoss'un sağladığı buzdolabı yazılımındaki bir güvenlik açığına bağladığını söyledi. Danfoss, etkilenen soğutucuların çoğunun eski ve artık güncellenmeyen yazılımlar kullandığını, müşterilerine sistemlerini yenilemelerini uzun süredir tavsiye ettiğini açıkladı. BFMTV ise sıcaklıkların uzaktan yükseltildiğini ve taze ile dondurulmuş ürünlerin bozulduğunu aktardı.